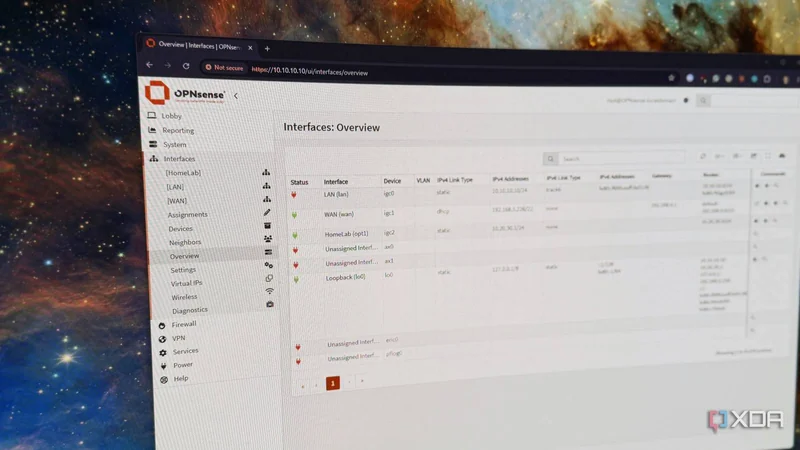
در شبکههای خانگی پیشرفته، نگهداشتن دستگاههای خانه هوشمند و تجهیزات هوملب (Home Lab) در یک subnet (زیرشبکه) مشترک میتواند به ازدحام ترافیک و ناپایداری منجر شود. یک تجربه کاربری نشان میدهد که تقسیم شبکه به VLANهای (Virtual LAN) مجزا، مدیریت و عیبیابی را سادهتر و ثبات دستگاههای اینترنت اشیا (IoT) را بهتر میکند.
شبکه تخت چه چیزی را بین هوملب و خانه هوشمند مشترک میکند؟
دستگاههای خانه هوشمند غالباً بیسیم و متمرکز بر باند ۲.۴ گیگاهرتز هستند و پس از راهاندازی اولیه، بیشتر عمر خود را بدون تغییر سپری میکنند. این دستگاهها برای ارتباط و کشف یکدیگر به ترافیک multicast، broadcast و unicast وابستهاند و همین موضوع، نویز قابلتوجهی روی شبکه ایجاد میکند.
در سمت هوملب، ماشینهای مجازی (VM)، کانتینرها (Container) و تجهیزات آزمایشی مرتباً به شبکه وارد و خارج میشوند. هر آدرس MAC (Media Access Control) جدید نیازمند آدرس IP است و آداپتورهای موقت برای دریافت IP از DHCP (Dynamic Host Configuration Protocol) خود را به شبکه معرفی میکنند. این ترافیک شامل ARP (Address Resolution Protocol) و IPv6 Neighbor Discovery نیز میشود. نتیجه، ترافیک غیرضروری برای هر دو گروه است.
چرا VLANها تصویر را تغییر میدهند؟
دستگاههای IoT در عمل فقط باید یکدیگر، هابهای مرتبط و گوشی هوشمند کاربر را ببینند؛ هوملب نیز بهتر است در محدوده شبکه خودش بماند. جداسازی آنها در دامنههای لایه ۲ (Layer 2) باعث میشود ترافیک میان دامنهها از روتر یا فایروال عبور کند و در همان نقطه قابل کنترل باشد.
البته VLAN همه مشکلات را حل نمیکند. چون SSIDها (Service Set Identifier) روی یک رادیو همچنان کانال مشترک دارند، بخشی از ترافیک بیسیم حذف نمیشود؛ اما تفکیک منطقی میتواند حجمی از ترافیک اضافی را کاهش دهد.
ترافیک کشف دستگاهها و چالشهای DHCP
دستگاههای IoT بهشدت از پروتکلهای کشف مانند mDNS (Multicast DNS)، SSDP (Simple Service Discovery Protocol) و Matter/HomeKit استفاده میکنند. با افزودن هر میزبان Docker، هدف Cast یا یکپارچهسازی جدید، حجم این ترافیک بیشتر میشود. راهحل رایج، استفاده از VLAN بههمراه mDNS Reflector برای عبور کنترلشده ترافیک میان VLANهاست؛ اما دامنه آن باید دقیق تعیین شود، وگرنه همان مشکل با پیچیدگی بیشتر بازتولید میشود.
مشکل دیگر DHCP است. افزودن یک روتر آزمایشی، فایروال سختافزاری یا کانتینری که بتواند در یک segment مشترک به DHCP پاسخ دهد، میتواند gateway یا DNS (Domain Name System) اشتباه به دستگاههای IoT بدهد. برخی از این دستگاهها بدون قطع و وصل برق یا حتی بازنشانی کارخانهای و افزودن دوباره به اکوسیستم بازیابی نمیشوند. در مقابل، اگر یک دستگاه هوملب در VLAN خودش رفتار نادرست داشته باشد، آسیب به همان segment محدود میماند.
چرخه مداوم دستگاهها و خطر حلقههای شبکه
ورود و خروج مستمر VMها و کانتینرها در هوملب به استفاده مجدد از آدرسهای IP، باقیماندن IPهای استاتیک داخل محدوده DHCP و تغییرات MAC منجر میشود که میتواند جدولهای سوئیچ را گیج کند. دستگاههای IoT با پشته شبکه سادهتر، این شرایط را ضعیف مدیریت میکنند؛ در حالی که تجهیزات هوملب احتمالاً خودشان بازیابی میشوند.
خطر حلقههای bridge و خطاهای درخت پوشا (Spanning Tree) نیز وجود دارد. اگر این خطاها روی پورتهای مخصوص آزمایشگاه رخ دهند، حلقه محدودتر میشود؛ اما حلقه روی یک trunk که هر دو VLAN را حمل میکند میتواند کل شبکه را در هر دو سمت از کار بیندازد. فعالسازی پروتکل STP (Spanning Tree Protocol) روی bridge یکی از راههای مقابله است.
تفکیک شبکه تنها راهحل نیست
قرار دادن دستگاههای IoT و هوملب در VLANهای جداگانه فقط بخشی از راهحل است. تداخل RF (Radio Frequency) در باندهای ۲.۴ و ۵ گیگاهرتز، سیگنال ضعیف یا نقاط کور، و ازدحام کانال همچنان میتوانند مشکلساز شوند. VLANها جلوی ارتباط دستگاهها با سایر segmentها را میگیرند، اما آنها همچنان از همان gateway عبور میکنند؛ بنابراین WAN (Wide Area Network) اشباعشده یا کندی روتر ضعیف همچنان ممکن است رخ دهد.
مشکلات دیگری مانند Bufferbloat، قطعی سرویسهای ابری و خرابی سختافزار فیزیکی نیز با VLAN حل نمیشوند. با این حال، تفکیک شبکه میتواند محدوده مشکل را مشخصتر کند و عیبیابی را آسانتر سازد.
هزینه جداسازی: از دست رفتن کشف خودکار
هرچند کاهش نویز broadcast یکی از دلایل اصلی segmentبندی است، پس از این کار ممکن است دستگاههای Cast، AirPlay، Matter و HomeKit از گوشی یا Home Assistant قابل کشف نباشند. یکی از راهحلهای محبوب، تبدیل Home Assistant به gateway اختصاصی با دو کارت شبکه (NIC) است؛ یکی روی شبکه اصلی و دیگری روی شبکه IoT. این روش اجازه میدهد دستگاههایی که به mDNS و سایر روشهای کشف نیاز دارند کنترل شوند، بدون آنکه به VLANهای دیگر دسترسی پیدا کنند. در مواردی که این کار عملی نیست، میتوان mDNS Reflector را برای دستگاههای موردنیاز راهاندازی کرد.
جمعبندی
VLANها جادو نیستند، اما یک مشکل واقعی را حل میکنند: قرار دادن انواع بسیار متفاوت دستگاهها در دامنههای جداگانه، نقاط شکست مشترک را حذف میکند. این نقاط شکست میتوانند از ترافیک broadcast که دستگاههای بیسیم دیگر را کنار میزند تا تبدیل ناخواسته یک دستگاه هوملب به gateway دستگاههای IoT متغیر باشند. نتیجه، شبکهای قابلمدیریتتر و پایدارتر است.