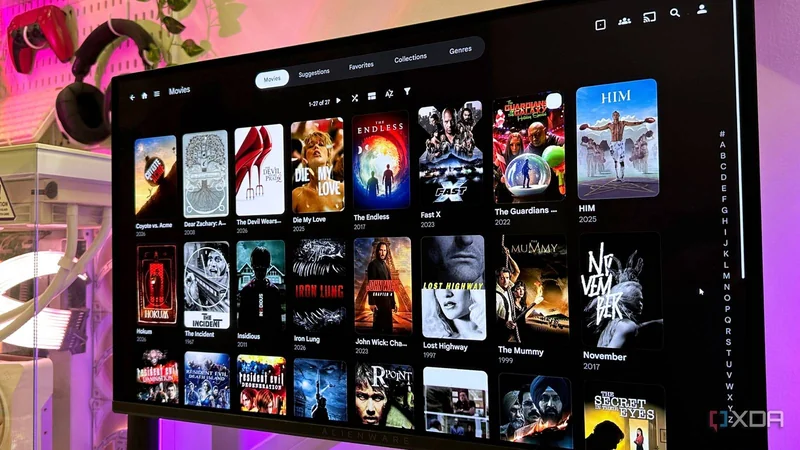
Jellyfin به کاربران امکان میدهد کتابخانه رسانه شخصی خود را مانند یک نتفلیکس خانگی بسازند، اما تجربه یک کاربر پس از یک سال میزبانی شخصی (Self-Hosting) نشان میدهد دسترسی از راه دور و پیکربندی شبکه میتواند به چالشی جدی تبدیل شود؛ تا جایی که او مدتی به Plex بازگشته و سپس دوباره به Jellyfin برگشته است. برای بسیاری از میزبانهای شخصی، راهاندازی VPN راهحل بدیهی است و او نیز با Tailscale این کار را انجام داده تا دوستانش بتوانند فیلم و سریال تماشا کنند. این روش ساده و خصوصی است، اما مشکل زمانی آغاز میشود که باید سرور را نه فقط با دوستان فنی، بلکه با والدینی در آن سوی کشور نیز به اشتراک بگذارد.
اشتراکگذاری Jellyfin از طریق VPN سادهتر از تصور است
Tailscale اتصالی رمزنگاریشده میان سرور خانگی و دستگاههای راه دور ایجاد میکند و اجازه میدهد اعضای خانواده بدون افشای مستقیم Jellyfin روی اینترنت به کتابخانه دسترسی داشته باشند. مراحل آغازین نسبتاً سرراست است: نصب Tailscale روی رایانهای که Jellyfin را اجرا میکند، اتصال دستگاههای خانواده به همان شبکه یا اشتراک دسترسی به سرور، و دادن نشانی IP تیلاسکیل یا نام میزبان MagicDNS به آنها. کاربران سپس میتوانند آن نشانی را همراه با پورت پیشفرض Jellyfin یعنی 8096 در یک کلاینت سازگار وارد کنند و به کتابخانه رسانه دسترسی داشته باشند.
با این حال، بستگان همچنان به یک حساب Jellyfin نیاز دارند؛ یعنی نام کاربری و گذرواژهای که مدیر در داشبورد مدیریتی برای آنها میسازد. اتصال به شبکه و ورود به حساب دو مسئله جداگانهاند. در لایه فنی، Tailscale از WireGuard برای برقراری اتصال رمزنگاریشده میان دستگاهها استفاده میکند، در صورت امکان اتصال مستقیم همتا به همتا (Peer-to-Peer) برقرار میکند و وقتی محدودیتهای شبکه مانع شود، از رلههای DERP بهره میگیرد. برخلاف راهاندازی سنتی WireGuard، معمولاً لازم نیست خودتان پورتفورواردینگ (Port Forwarding) را پیکربندی کنید.
اما VPN همیشه بهترین روش اشتراکگذاری Jellyfin نیست
اتصال همه افراد تنها نیمی از ماجراست. هنگام اشتراکگذاری Jellyfin از طریق VPN باید مطمئن شوید هر دستگاه میتواند به آن شبکه مجازی وصل شود. برای دوستان فنیتر، گوشیها و لپتاپها مشکلی ندارند، چون Tailscale روی iOS، اندروید، ویندوز و macOS و همچنین لینوکس در دسترس است. اما تلویزیونهای هوشمند داستان دیگری دارند؛ بسیاری از آنها کلاینت VPN بومی ندارند و همین موضوع کاربر را مجبور میکند روتر سازگار پیکربندی کند یا از دستگاه واسط استفاده کند. این مسئله وقتی باید والدین را از طریق FaceTime برای نصب و پیکربندی VPN راهنمایی کنید، دشوارتر هم میشود.
پیکربندی شبکه نیز مسئله کوچکی نیست. VPNهای سنتی مانند WireGuard ممکن است به پورتفورواردینگ، قوانین فایروال و یک نقطه پایانی (Endpoint) قابل دسترس از اینترنت نیاز داشته باشند. اگر ارائهدهنده اینترنت از NAT سطح حامل یا CGNAT استفاده کند، اتصالهای ورودی بهمراتب پیچیدهتر میشوند. علاوه بر این، VPN بهطور جادویی عملکرد استریم را بهتر نمیکند؛ پهنای باند آپلود خانه همچنان تعیین میکند چه حجمی از داده قابل ارائه است و ترنسکدینگ (Transcoding) نیز سربار خود را دارد. در عمل، کاربر هر بار که دوستان یا خانواده برای اتصال دوباره کمک بخواهند، به مدیر شبکه بدون دستمزد تبدیل میشود.
پیش از کنار گذاشتن VPN بدانید چه کاری برای شما انجام میدهد
VPN فقط اصطکاک ایجاد نمیکند؛ امنیت و آرامش خاطر هم میآورد. Jellyfin برای مقاومسازی در برابر همه تهدیدهای اینترنت باز طراحی نشده است. نقطههای پایانی API بدون احراز هویت (Unauthenticated API Endpoints) از دلایلی است که پروژه Jellyfin افشای مستقیم سرور روی اینترنت را توصیه نمیکند و بهجای آن VPN یا پروکسی معکوس (Reverse Proxy) همراه با کنترلهای دسترسی اضافی را پیشنهاد میدهد. VPN با دور نگه داشتن Jellyfin از اینترنت عمومی، بیشتر این ریسک را دور میزند و تضمین میکند غریبهها نتوانند بهسادگی به درِ شبکهای سرور ضربه بزنند؛ تنها ورودی، یک اتصال شبکه خصوصی است.
این استدلال محکمی برای ادامه استفاده از VPN است و جایگزینها نیز لزوماً امنتر نیستند. با این حال، برای کاربرانی که عمدتاً از تلویزیون برای استریم استفاده میکنند و کسانی که نمیتوانند کلاینتهای VPN را بهدرستی مدیریت کنند، این امنیت به قیمت از دست رفتن راحتی تمام میشود. هر جایگزینی بخشی از حفاظت را کنار میگذارد و همین موضوع پیکربندی امنیتی درست را ضروری میکند.
پروکسی معکوس میتواند اشتراکگذاری Jellyfin را آسانتر کند
اگر نصب کلاینت VPN روی دستگاه همه افراد دردسر بیشتری از فایده دارد، پروکسی معکوس گزینهای قابل بررسی است. ابزارهایی مانند Caddy به شما امکان میدهند Jellyfin را از طریق یک نام دامنه با HTTPS افشا کنید تا اعضای خانواده با اپلیکیشنهای معمول خود وصل شوند و لازم نباشد به شبکه خصوصی شما بپیوندند. با این حال، بهعنوان میزبان همچنان باید پروکسی را پیکربندی کنید، اتصال را امن نگه دارید و یک نقطه پایانی قابل دسترس از اینترنت را نگهداری کنید.
Cloudflare Tunnel رویکرد متفاوتی دارد. نرمافزار آن یک اتصال خروجی به Cloudflare برقرار میکند و به شما اجازه میدهد یک نام میزبان (Hostname) را بدون باز کردن پورت روی روتر یا نیاز به IP عمومی خانه منتشر کنید. این کار CGNAT را بهمراتب کمآزارتر میکند. تونلهای Cloudflare در سطح رایگان هزینهای ندارند و دامنه سفارشی، محافظت در برابر DDoS و بدون محدودیت پهنای باند را شامل میشوند. اما یک هزینه اجتنابناپذیر وجود دارد: دامنهای که باید حدود ۱۰ دلار در سال بخرید، چون تونل یک نام میزبان روی دامنهای را مسیردهی میکند که DNS آن در اختیار Cloudflare است.
Cloudflare تنها دسترسیپذیری را مدیریت میکند. در حالت تونل ساده، دوست یا خویشاوند شما کمترین کار را انجام میدهد: اپلیکیشن Jellyfin را باز میکند، نام میزبان را وارد میکند و با حسابی که ساختهاید وارد میشود؛ بدون نیاز به حساب Cloudflare یا کلاینت VPN. اگر Cloudflare Access را بهعنوان لایه احراز هویت نصب کنید، کاربر با ورود مبتنی بر هویت روبهرو میشود که متأسفانه تجربه بومی تلویزیون را میشکند، چون تکمیل چالش مبتنی بر مرورگر در تلویزیون ممکن نیست.
ریسکها و گزینههای جایگزین
یک نکته دیگر هم وجود دارد که روی کاغذ کمی بزرگتر به نظر میرسد: Cloudflare ارائه ویدیو از طریق سرویسهای پروکسی استاندارد خود در پلنهای Free، Pro و Business را محدود میکند. استریم کتابخانه Jellyfin از طریق یک نام میزبان عمومی میتواند این شرایط را نقض کند؛ بنابراین Tunnel را نباید راهحل رایگان و نامحدود برای استریم دانست. اگر نمیخواهید این ریسک را بپذیرید، دو گزینه دارید. اگر از قبل از Tailscale استفاده میکنید، قابلیت Funnel آن میتواند یک سرویس را بهصورت عمومی روی HTTPS در یک زیردامنه ts.net افشا کند. در این روش دوست شما لازم نیست چیزی نصب کند، اما این روش برای استریم پایدار با بیتریت بالا ساخته نشده و بیشتر برای بیننده گاهبهگاه کاربرد دارد.
گزینه دیگر یک VPS ارزان چند دلاری در ماه است که پروکسی معکوس یا ابزاری مانند Pangolin را بهعنوان نقطه پایانی عمومی اجرا میکند. این روش کمی هزینه دارد، اما مسئله شرایط Cloudflare را کاملاً دور میزند و IP خانه را پنهان نگه میدارد. در نهایت، پروکسی معکوس راحتی میآورد، اما سرور را از اینترنت قابل دسترس میکند و پیکربندی امنیتی دقیق میخواهد. Tailscale نیز اگر دستگاههای خانواده از آن پشتیبانی کنند، همچنان گزینهای عالی باقی میماند.
بهترین تنظیم دسترسی از راه دور همان است که خانواده واقعاً استفاده میکند
نویسنده اعتراف میکند که میزبانی شخصی، راحتیهای ساده را به پروژههای کوچک مهندسی تبدیل کرده است: از تماشای فیلم در اتاقی دیگر شروع کرده و اکنون با رکوردهای DNS، تونلهای رمزنگاریشده، لایههای احراز هویت و دوستی دستوپنجه نرم میکند که قسم میخورد تلویزیون دیروز درست کار میکرده است. آزادی Jellyfin به این معناست که هیچ نقشه راه جهانی برای اشتراکگذاری کتابخانه وجود ندارد. اگر تنها استفادهکننده هستید، میتوانید تنظیمات را بر اساس ترجیحات خود بهینه کنید؛ اگر کتابخانه را با خانواده به اشتراک میگذارید، باید ترجیحات آنها را هم در نظر بگیرید.