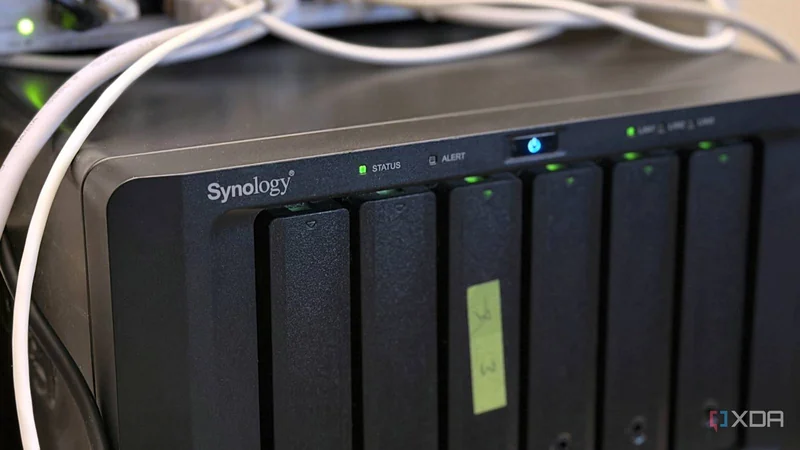
بررسی دمای هارددیسک در DSM روی Synology DS1621xs+ به کشف یک حادثه امنیتی غیرمنتظره منجر شد. کاربر پس از باز کردن مرکز گزارش (Log Center) متوجه شد فرد یا افرادی نزدیک به دو روز، هر ۱۰ تا ۴۰ ثانیه برای ورود به NAS او تلاش کردهاند. هیچیک از این تلاشها موفق نشد، اما چنین ترافیکی هرگز نباید به دستگاه میرسید.
حمله تزریق اعتبارنامه (Credential Stuffing) و هدف قرار گرفتن NAS
در گزارشها، نشانیهای IP چرخشی و نامهای کاربری متنوعی مانند admin، administrator، marketing و muhasebe دیده میشد. این الگو به حمله تزریق اعتبارنامه (Credential Stuffing) یا در معنای دقیقتر پاشش رمز عبور (Password Spraying) نزدیک است؛ روشی که در آن مهاجم نام کاربری و رمزهای افشاشده از رخدادهای دیگر را روی صفحه ورود آزمایش میکند. باتها خسته نمیشوند و تفاوتی برایشان ندارد که هدف یک بانک باشد یا دستگاهی در شبکه خانگی.
NAS معمولاً فایلها، نسخههای پشتیبان و بخش مهمی از دادههای حساس مالک را در خود دارد. ورود به DSM میتواند دسترسی به فایلها، پشتیبانها و حتی نقطه اتکایی برای نفوذ به سایر بخشهای شبکه را ممکن کند. در این حادثه، هیچ ورود موفقی ثبت نشد و مهاجمان حتی نام کاربری واقعی مالک را هم امتحان نکردند.
پورتفوروارد فراموششده و افشای DSM
نخستین گمان، QuickConnect بود؛ قابلیتی که میتواند اتصال را از طریق سرورهای Synology هدایت کند و محدودیت CGNAT را دور بزند. اما خاموش کردن آن هیچ تغییری ایجاد نکرد. UPnP روی eero نیز از قبل غیرفعال بود و صفحه پیکربندی روتر در DSM هیچ قاعدهای نداشت. بررسی نشانی عمومی با فرمان curl -4 ifconfig.me نشان داد نشانی عمومی با WAN IP گزارششده توسط eero یکسان است و در محدوده CGNAT قرار ندارد.
آزمایش از طریق شبکه LTE و خاموش کردن Wi-Fi گوشی، صفحه خطای nginx را نشان داد که در واقع همان وبسرور DSM بود. ریشه مشکل در برنامه eero و داخل رزرو نشانی NAS قرار داشت: یک قاعده هدایت پورت ۸۰ که برای آزمایش کوتاه nginx ساخته شده بود، پس از پایان آزمایش باقی مانده و به DSM اشاره میکرد. حذف این قاعده حدود ساعت ۳:۱۶ بعدازظهر انجام شد و آخرین تلاش ناموفق در ساعت ۳:۱۷ ثبت شد.
گواهی خودامضا (Self-Signed Certificate) نادرست DSM هم در این ماجرا کمکی نکرد؛ چنین هشداری ممکن است کاربر انسانی را در مرورگر بترساند، اما باتها به هشدار گواهی اهمیت نمیدهند.
فرض اشتباه درباره CGNAT
eero مستقیماً به ONT شرکت Verizon Fios متصل بود و خودش نشانی عمومی را در اختیار داشت؛ بنابراین هر قاعده هدایت پورت روی eero مستقیماً به اینترنت باز میشد. در حالت CGNAT، اتصالهای ورودی به سرور خانگی بهصورت خودکار مسدود میشوند، اما با داشتن یک نشانی IPv4 عمومی واقعی، همان قاعده قدیمی پورت ۸۰ به یک درِ باز تبدیل شده بود.
دقیقاً روشن نیست چه زمانی خط این کاربر از CGNAT خارج شده است. با این حال، اسکنرهای اینترنت بسیار سریع عمل میکنند. در مطالعه هانیپات (Honeypot) واحد ۴۲، ۸۰ درصد از ۳۲۰ هانیپات در معرض حمله، طی ۲۴ ساعت و همه آنها طی یک هفته compromised شدند. آن مطالعه سرویسهایی مانند SSH و RDP را پوشش میداد، نه صفحه ورود DSM؛ بنابراین نمیتواند زمان دقیق تغییر وضعیت این خط را مشخص کند.
چرا مسدودسازی خودکار (Auto Block) کارساز نبود
قابلیت Auto Block در DSM در تمام مدت فعال بود، اما عملاً کاری انجام نداد. بر اساس مستندات Synology، این قابلیت یک نشانی IP را پس از عبور از تعداد مشخصی ورود ناموفق در بازه زمانی معین مسدود میکند. این روش در برابر یک نشانی پرسر و صدا که مداوم حمله میکند مؤثر است.
این حمله الگوی متفاوتی داشت. در یک نمونه ششدقیقهای، ۱۴ نشانی IP از چهار محدوده مختلف بهصورت چرخشی تلاش کردند و احتمالاً هر کدام زیر آستانه مسدودسازی باقی ماندند. Synology همچنین اشاره میکند که Auto Block چند تلاش ناموفق نخست از هر IP را نادیده میگیرد. بنابراین Auto Block ارزش نگهداشتن را دارد، اما دفاعی در برابر حمله توزیعشده نیست و در این حادثه هم نجاتبخش نبود؛ بستن مسیر دسترسی بود که مشکل را حل کرد.
اقدامات امنسازی پس از حادثه
- حذف قاعده هدایت پورت (Port Forwarding) مربوط به پورت ۸۰.
- خاموش نگهداشتن QuickConnect و فعالسازی دیوار آتش (Firewall) DSM.
- تعریف دو قاعده مجاز: یکی برای زیرشبکه شبکه محلی (LAN) و دیگری برای محدوده 100.64.0.0/10 متعلق به Tailscale؛ سپس تنظیم همه قواعد دیگر روی Deny access.
- توجه به این نکته که قواعد DSM داخل پروفایلها قرار دارند و تنها از طریق دکمه Edit Rules قابل دسترسیاند؛ همچنین اعمال تغییرات تا کلیک روی Apply انجام نمیشود.
- آزمایش دوباره از گوشی روی LTE برای اطمینان از timeout شدن صفحه ورود.
احراز هویت دو مرحلهای (2FA) از قبل برای حساب Synology و حساب DSM فعال بود. همه تلاشهای بررسیشده در مرحله رمز عبور شکست خوردند، بنابراین عامل دوم هرگز وارد عمل نشد. با این حال، اگر بات رمز عبور را حدس زده بود، باز هم به مرحلهای میرسید که نمیتوانست از آن عبور کند. گزینه بهخاطرسپاری دستگاه فقط زمانی معنا دارد که با همان حساب و همان مرورگر وارد شوید.
درسهای کلیدی برای کاربران NAS
بخش نگرانکننده ماجرا فقط حمله به NAS نیست؛ این است که قاعده هدایت پورت بدون هیچ تغییری از سوی کاربر، پس از خروج خط از CGNAT دوباره فعال شده بود. قاعدهای که بیخطر تلقی میشد، بدون هیچ هشداری به یک صفحه ورود زنده تبدیل شد. بنابراین لازم است امروز قاعدههای هدایت پورت روتر، از جمله موارد پنهان داخل رزرو دستگاهها، بررسی شوند. سپس نشانی عمومی از گوشی روی LTE آزمایش شود تا مطمئن شویم هیچ سرویسی پاسخ نمیدهد. برای دسترسی از راه دور به NAS، جایگزینی QuickConnect با Tailscale میتواند بدون افشای مستقیم دستگاه، امنیت بیشتری فراهم کند.