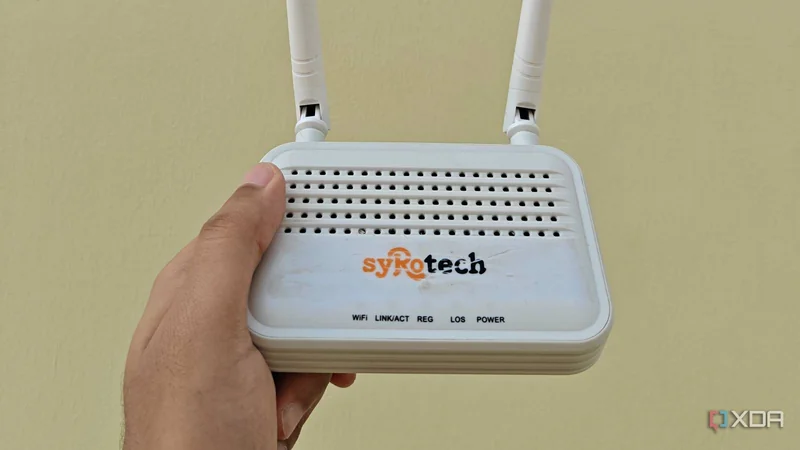
سفر با چند دستگاه همراه مانند لپتاپ، تبلت، گوشی و گاهی استریماستیک، ضعف شبکههای عمومی هتل را آشکار میکند. هر دستگاه باید مرورگر را باز کند، صفحه شرایط استفاده را بپذیرد و از یک پورتال اسیر (Captive Portal) دشوار عبور کند. برخی هتلها محدودیت تعداد اتصال برای هر اتاق یا هر دستگاه اعمال میکنند و بعضی دیگر با جداسازی کلاینت لایه ۲ (Layer 2 Client Isolation) مانع ارتباط دستگاههای مهمان با یکدیگر میشوند؛ موضوعی که انتقال فایل محلی، پخش تصویر روی دستگاههای دیگر و راهاندازی تجهیزات شخصی را مختل میکند. راهحل، تبدیل یک روتر بیسیم قدیمی به روتر سفر (Travel Router) و قرار دادن همه دستگاههای شخصی پشت یک دروازه خصوصی است.
حالت WISP چگونه کار میکند؟
برای یکپارچهسازی دستگاهها روی یک دروازه خصوصی، باید از حالت WISP یا سرویسدهنده اینترنت بیسیم (Wireless ISP Mode) استفاده کرد. در این روش، پورت WAN روتر به اتصال فیزیکی اترنت متصل نمیشود؛ بلکه رادیوی بیسیم روتر در حالت کلاینت (Client Mode) قرار میگیرد و مستقیماً به وایفای عمومی هتل به عنوان منبع اینترنت بالادست وصل میشود. سپس روتر یک شبکه محلی خصوصی (Private Subnet) میسازد و ترجمه آدرس شبکه (NAT)، سرور DHCP (DHCP Server) و فایروال محلی (Local Firewall) خود را اجرا میکند.
نتیجه این است که از دید زیرساخت هتل، همه دستگاههای شخصی شما به صورت یک کلاینت واحد و با آدرس MAC (MAC Address) روتر سفر دیده میشوند. به این ترتیب محدودیتهای تعداد دستگاه یا پرداخت بهازای هر دستگاه دور زده میشود، مگر اینکه هتل سقف مصرف داده تعیین کرده باشد؛ در آن صورت همه دستگاهها در همان سقف مشترک سهیم خواهند بود.
راهاندازی روتر سفر
پیش از سفر باید روتر را آماده کرد. ابتدا تواناییهای روتر قدیمی را بررسی کنید. اگر فریمور (Firmware) پیشفرض فاقد حالت WISP یا پل کلاینت (Client Bridge) است، میتوان یک پشته شبکه متنباز مانند OpenWRT را نصب کرد تا کنترل دقیقتری بر رادیو و مسیریابی به دست آید. حالت WISP برای ایجاد NAT محلی و عبور از محدودیت تعداد دستگاه ضروری است، در حالی که پل کلاینت لایه ۲ صرفاً DHCP هتل را عبور میدهد.
پس از اطمینان از وجود حالت WISP، وارد رابط مدیریت روتر شوید، شبکه هتل را با شناسه SSID جستوجو کنید، کلید مشترک را وارد کنید و آن را به عنوان لینک بالادست WAN تعریف کنید. سپس یک شبکه دسترسی خصوصی بسازید: یک SSID محلی متمایز و گذرواژه امنیتی WPA3/WPA2-PSK روی رابط LAN/WLAN روتر تنظیم کنید تا نام و رمز آشنایی داشته باشید که در میان شبکههای بیسیم متعدد هتل بهراحتی شناسایی شود.
فعالسازی WISP بهتنهایی پورتال اسیر هتل را دور نمیزند. باید یک دستگاه مانند گوشی یا لپتاپ را به وایفای خصوصی روتر سفر وصل کنید. هنگام مرور وب، ترافیک به صفحه ورود پورتال هتل هدایت میشود. پس از احراز هویت معمول، رابط WAN روتر مجوز دسترسی به اینترنت میگیرد و از آن پس روتر نشست احراز هویت بالادست را مدیریت میکند. سایر دستگاههای متصل به SSID خصوصی بلافاصله بدون نیاز به صفحه ورود هتل به اینترنت دسترسی پیدا میکنند. در مواردی که پورتال هتل دسترسی را به آدرس MAC دستگاه خاص گره میزند یا ثبت اترنت سیمی میخواهد، برخی روترهای سفر میتوانند آدرس MAC لپتاپ شما را کلون کنند تا کنترل دسترسی شبکه بهسادگی انجام شود.
مزایا: امنیت بیشتر و حذف جداسازی کلاینت
یکی از مزایای اصلی این روش، عبور از جداسازی کلاینت لایه ۲ است. جداسازی لایه ۲ که هتل اعمال میکند فقط رابط WAN روتر را تحت تأثیر قرار میدهد؛ بنابراین همه دستگاههای محلی متصل به روتر سفر در شبکه خصوصی شما یکدیگر را میبینند و اشتراکگذاری امن فایل و دسترسی از راه دور بدون اختلال انجام میشود.
مزیت امنیتی نیز مهم است. شبکههای هتل محل شنود ترافیک رمزنگارینشده، جعل ARP (ARP Spoofing) و حملات مرد میانی (Man-in-the-Middle) در زیرشبکههای مشترک هستند. چون از شبکه خصوصی خود استفاده میکنید، میتوانید ترافیک روتر سفر را از طریق تونل پایدار WireGuard یا OpenVPN به سرور خانگی یا یک VPS مطمئن منتقل کنید و بازرسی بستههای عمومی را خنثی کنید.
نتیجهگیری
مبارزه با پورتال اسیر و محدودیت دستگاهها روی هر گجت بهصورت جداگانه، هزینه مدیریتی و ریسک امنیتی غیرضروری ایجاد میکند. تبدیل روتر قدیمی به دروازه WISP، احراز هویت را متمرکز و کنترل شبکه محلی را بازمیگرداند. با تنظیم روتر قدیمی در حالت مسیریابی کلاینت و قرار دادن ترافیک پشت فایروال NAT خصوصی، وایفای عمومی هتل رفتاری شبیه شبکه خانگی پیدا میکند.