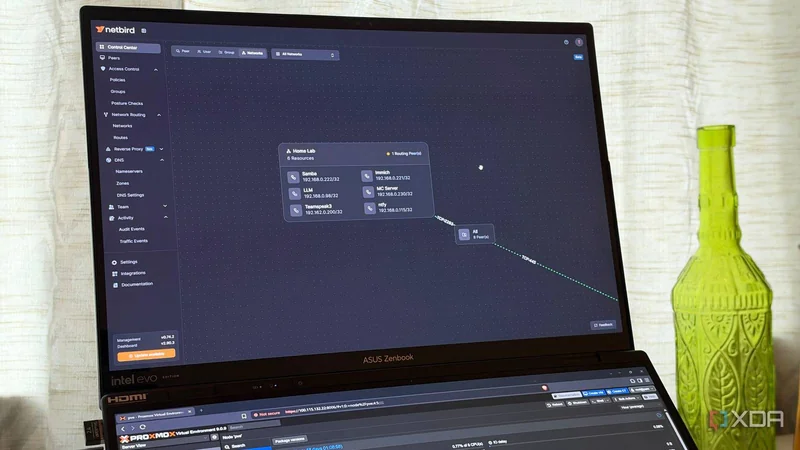
بر اساس گزارش XDA Developers، یکی از کاربران پس از شش ماه استفاده از NetBird خودمیزبان بهعنوان جایگزین Tailscale اعلام کرده است که این ابزار همان تجربه پرداختشده و یکپارچه را روی زیرساخت شخصی فراهم میکند. او پیشتر Tailscale را بهدلیل توصیه دیگران امتحان کرده بود، اما برای بازپسگیری کنترل هر بخش از زنجیره ارتباطی، به سراغ WireGuard ساده با یک سرور مجازی خصوصی (VPS) بهعنوان هاب رفته بود؛ با این حال، مشکلات سهولت استفاده او را به جستوجو برای گزینهای دیگر کشاند و در نهایت NetBird را انتخاب کرد.
چرا NetBird خودمیزبان جای Tailscale را گرفت؟
به گفته این کاربر، راهاندازی NetBird خودمیزبان بدون دردسر بوده و همان کیفیت و پرداختشدگی Tailscale را روی زیرساخت شخصی ارائه میدهد. در این تنظیمات، لایه کنترل (Control Plane) روی سرور خود او اجرا میشود، نه روی زیرساخت یک شرکت. هر VPN مش (Mesh VPN) مبتنی بر WireGuard دو بخش دارد: لایه داده (Data Plane) که تونلهای رمزنگاریشده میان دستگاهها را اجرا میکند و لایه کنترل (Control Plane) که به هر دستگاه میگوید همتایانش چه کسانی هستند، به کدام کلیدها اعتماد کند و اجازه دسترسی به چه منابعی را دارد.
در استقرار ابری متعارف Tailscale یا NetBird، یک شرکت لایه کنترل را برای کاربر اجرا میکند. اما در این راهاندازی، هر سه سرویس NetBird روی یک سرور مجازی خصوصی (VPS) با حداقل مشخصات در تورنتو و زیر دامنه شخصی کاربر اجرا میشوند. این مجموعه، بازپیادهسازی جامعهمحور از سرویسهای ابری NetBird نیست، بلکه نسخه رسمی و کاملاً متنباز همان محصول است. کلاینتهای Tailscale نیز عمدتاً متنباز هستند، اما لایه کنترل آن متنباز نیست و هرچند گزینه خودمیزبان Headscale وجود دارد، از پشتیبانی رسمی Tailscale برخوردار نیست.
کنترل پنل مدیریت روی سرور شخصی
در استفاده روزمره، این تفاوتها برای کاربر کاملاً نامرئی است. وقتی او اپلیکیشن Immich را روی گوشی برای همگامسازی باز میکند یا Jellyfin را از سرور رسانه خود پخش میکند، همهچیز از ماشینی تأمین میشود که خودش کنترل میکند، نه از طریق پایگاه داده شخص دیگری. به باور او، همین موضوع مهمترین دستاورد مهاجرت به NetBird خودمیزبان است: استقلال از شرکتی که لایه مهم ارتباطی را اداره میکند.
بدون محدودیت تعداد کاربر و دستگاه
نسخه Community ویرایش خودمیزبان NetBird نیازی به لایسنس ندارد، محدودیت زمانی ندارد، هزینهای دریافت نمیکند و مهمتر از همه، تعداد کاربران یا دستگاهها را محدود نمیکند. کاربر میتواند هر تعداد نفر و دستگاه را که میخواهد به شبکه مش اضافه کند. پیشتر این موضوع مشکل بزرگی نبود، زیرا استقرارهای ابری Tailscale و NetBird هر دو محدودیتهای نسبتاً سخاوتمندانهای برای تعداد کاربران و دستگاهها دارند و بیشتر افراد به آن سقف نمیرسند. با این حال، اینکه شرایط توسط شخص دیگری تعیین نشود، مزیت مهمی است. Tailscale تاکنون بیش از یک بار برنامههای خود را بازطراحی کرده و هرچند آخرین تغییر برای کاربران رایگان مثبت بوده، تضمینی برای ادامه این روند وجود ندارد.
هزینه اجاره سرور مجازی خصوصی (VPS) رایگان نیست، اما برای این کاربر کارکردی دوگانه دارد. او به سروری با دسترسی عمومی نیاز دارد، زیرا ارائهدهنده اینترنت او را پشت CGNAT قرار داده است؛ بنابراین همان سرور هم راهحل این مشکل است و هم بهعنوان هاب NetBird عمل میکند.
پروکسی معکوس داخلی و پایان نیاز به فوروارد پورت
یکی از قابلیتهایی که کاربر هنگام مهاجرت پیشبینی نمیکرد، پروکسی معکوس (Reverse Proxy) داخلی بود. این قابلیت به او اجازه میدهد سرویسی مانند Jellyfin را روی دامنه شخصی خود expose کند، بدون آنکه حتی یک پورت ورودی در خانه باز باشد. امنیت این کار نیز با افزودن لایههای احراز هویت روی نام کاربری و رمز عبور در کلاینت وب حفظ میشود. NetBird پروکسی را فراتر از HTTP برده و از پشتیبانی لایه ۴ (Layer 4) برای TCP خام، UDP و عبور TLS (TLS Passthrough) نیز برخوردار کرده است. به همین شکل، سرور TeamSpeak و سرورهای بازی او دوباره قابل دسترسی شدهاند؛ سرویسهایی که پیشتر با فوروارد پورت در دسترس بودند، اما پس از قرار گرفتن پشت CGNAT دیگر امکانپذیر نبود.
اکنون بازیکنان به پروکسی روی سرور مجازی خصوصی (VPS) او متصل میشوند و ترافیکشان با تأخیر نسبتاً کم از طریق شبکه مش به آزمایشگاه خانگی او میرسد. برای بازیکنانی که در همان استان او هستند، تأخیر تنها حدود ۱۰ تا ۱۵ میلیثانیه است که در محدوده قابل قبول حتی بدون این پرش اضافه قرار دارد. نزدیکترین گزینه Tailscale به این قابلیت، Funnel است، اما تواناییهای آن محدودتر است: Funnel فقط به پورتهای 443، 8443 و 10000 گوش میدهد، تنها اتصالهای رمزنگاریشده با TLS را مدیریت میکند، فقط از دامنه ts.net شبکه Tailscale استفاده میکند و محدودیت پهنای باندی دارد که قابل تنظیم نیست. این برای اشتراکگذاری یک اپلیکیشن وب منطقی است، اما برای سرور صوتی یا سرور بازی که با UDP کار میکند کافی نیست.
ریسک خودمیزبانی و جمعبندی
کاربر میپذیرد که با خودمیزبانی، ریسک بیشتری را به جان میخرد، اما این معاوضه را میپسندد. به گفته او، اگر کسی فقط میخواهد به چند ماشین از طریق SSH متصل شود و کتابخانه Jellyfin را روی گوشی ببیند، خودمیزبانی کل لایه کنترل سود زیادی ندارد. گزینههای ابری Tailscale و NetBird هر دو در چند دقیقه این نیاز را برطرف میکنند، بهروزرسانی و زیرساخت را مدیریت میکنند و رایگان هستند. در مقابل، هنگام خودمیزبانی، مسئولیت از کار افتادن سرویس و حفظ امنیت آن بر عهده خود کاربر است.
با این حال، او این مسئولیت را در ازای کنترل کامل میپذیرد و میگوید گزینه دیگری متنباز، خودمیزبان و رایگان با مجموعه قابلیتهای NetBird پیدا نکرده است. Headscale نیز برای کسانی که کل تنظیماتشان روی Tailscale است و میخواهند آن را به میزبان تحت کنترل خود منتقل کنند راهگشاست، اما از پشتیبانی و قابلیتهای مشابه NetBird برخوردار نیست.