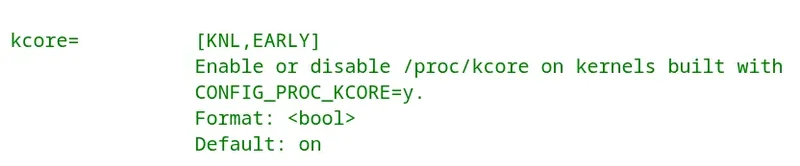
یک وصله (Patch) که پیش از پنجره ادغام (Merge Window) لینوکس ۷.۵ در صف قرار گرفته است، امکان غیرفعالسازی اختیاری دسترسی به /proc/kcore را در زمان بوت فراهم میکند. این قابلیت میتواند امنیت سیستم را بهبود دهد، اما برای هستههایی که گزینه معمول CONFIG_PROC_KCORE را فعال دارند، دسترسی بهطور پیشفرض فعال باقی میماند.
/proc/kcore چیست و چه کاربردی دارد؟
فایل مجازی و فقطخواندنی /proc/kcore میتواند تمام محتوای حافظه فیزیکی سیستم و فضای آدرس مجازی هسته را در قالب ELF core dump در اختیار قرار دهد. این فایل کاربردهای مشروعی نیز دارد؛ از جمله اشکالزدایی زنده هسته (Live Kernel Debugging)، بررسی حافظه (Memory Forensics)، بازرسی ELF و مواردی از این دست.
دسترسی به /proc/kcore تنها برای کاربر root یا فرآیندهایی محدود است که قابلیت CAP_SYS_RAWIO را در اختیار دارند؛ زیرا خواندن کل حافظه فیزیکی و فضای آدرس مجازی هسته از نظر امنیتی بسیار حساس است. با لینوکس ۷.۵، این دسترسی میتواند در زمان بوت بهصورت اختیاری محدودتر شود.
پارامتر بوت kcore= چه تغییری ایجاد میکند؟
کریس داون (Chris Down) وصلهای را نوشته است که غیرفعالسازی /proc/kcore را در زمان بوت از طریق پارامتر بوت kcore= ممکن میکند. با مقدار kcore=off این فایل در زمان راهاندازی غیرفعال میشود، مشروط بر اینکه هسته از ابتدا با گزینه CONFIG_PROC_KCORE ساخته شده باشد. مقدار پیشفرض این پارامتر on است.
در توضیحات این وصله آمده است که /proc/kcore به هر فرآیندی با قابلیت CAP_SYS_RAWIO اجازه میدهد تمام حافظه هسته را بخواند. این امکان یک قابلیت خواندن بسیار گسترده برای هر کسی است که CAP_SYS_RAWIO را به دست آورد و همچنین چیدمان KASLR را افشا میکند.
دلیل نیاز به گزینهای جداگانه برای مسدودسازی
بر اساس متن وصله، از نظر توانایی خواندن، /proc/kcore نگرانکنندهتر از روشهای دیگر خواندن حافظه هسته مانند BPF با CAP_BPF و CAP_PERFMON نیست. تفاوت در این است که یک فرآیند دارای CAP_SYS_RAWIO لزوماً CAP_BPF و CAP_PERFMON ندارد؛ زیرا CAP_SYS_RAWIO ممکن است برای دسترسی به سختافزار لازم باشد، بدون آنکه بخواهیم دسترسی عمومی به حافظه (RAM) را اعطا کنیم. گزینه CONFIG_STRICT_DEVMEM این امکان را برای /dev/mem فراهم کرده است، اما /proc/kcore همچنان همان توانایی خواندن عمومی حافظه را در اختیار میگذارد.
در هستهای که با CONFIG_PROC_KCORE=y ساخته شده است، تنها راههای مسدودسازی فعلی استفاده از lockdown=confidentiality است که بسیاری از موارد دیگر مانند kprobes و bpf_probe_read_kernel() را نیز غیرفعال میکند، یا استفاده از یک LSM. این وضعیت آزاردهنده است، زیرا در بیشتر میزبانها /proc/kcore برای ابزارهایی مانند drgn و crash مورد نیاز است و در نتیجه امروز دو هسته جداگانه ساخته میشود. پارامتر بوت kcore= اجازه میدهد این انتخابها حفظ شود و در عین حال از یک تصویر هسته (Kernel Image) واحد استفاده شود.
وضعیت ادغام در لینوکس ۷.۵
این وصله روز گذشته در شاخه vfs-7.5.procfs از مخزن vfs/vfs.git پذیرفته شده است. با قرار گرفتن وصله گزینه kcore= در شاخه VFS 7.5، انتظار میرود برای پنجره ادغام لینوکس ۷.۵ که کمی بیش از یک ماه دیگر برگزار میشود، ارسال شود.