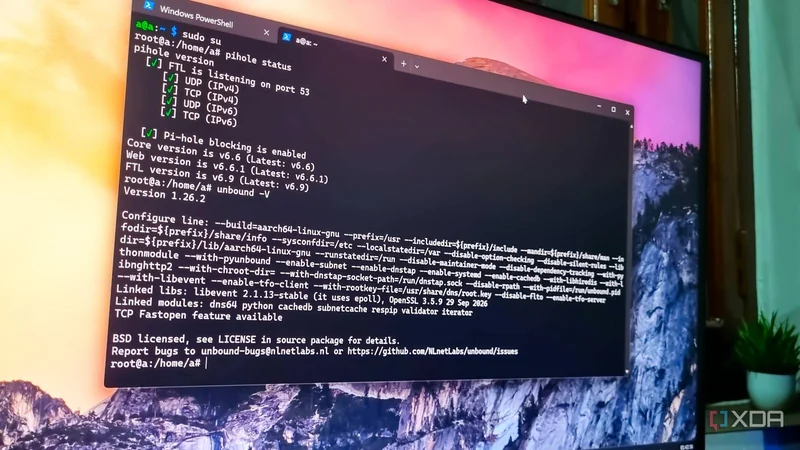
Pi-hole یکی از محبوبترین پروژههای خانگی برای مسدودسازی تبلیغات و ردیابهاست، اما بسیاری از کاربران تنها به راهاندازی اولیه آن بسنده میکنند و به نحوه پردازش درخواستهای DNS در بالادست توجه نمیکنند. Pi-hole در واقع یک DNS sinkhole است که درخواستهای ورودی را با لیستهای مسدودسازی (Blocklists) مقایسه میکند و دامنههای مرتبط با تبلیغات و ردیابی را مسدود میسازد.
Pi-hole چه کاری انجام میدهد و چه محدودیتی دارد؟
وقتی رایانه شما دامنه یک وبسایت را جستوجو میکند، درخواست DNS ابتدا به روتر وایفای و سپس به یک سرور DNS ارسال میشود. اگر روتر به Pi-hole اشاره کند، این درخواست به سرور شخصی شما میرسد. Pi-hole دامنه را بررسی و بخش زیادی از محتوای تبلیغاتی و ردیابی را مسدود میکند؛ اما برای تبدیل دامنه مجاز به آدرس IP، خودش توانایی حل کامل DNS را ندارد و باید درخواست را به یک حلکننده DNS بالادست (Upstream DNS Resolver) مانند Google DNS یا Cloudflare بفرستد.
همین نقطه، محدودیت اصلی است. حتی اگر از DNS عمومی سریعتر از DNS ارائهدهنده اینترنت (ISP) استفاده کنید، همچنان درخواستهای شما از سروری عمومی عبور میکند که میتواند الگوهای استفاده را ثبت کند. به همین دلیل، افزودن یک حلکننده DNS بازگشتی (Recursive DNS Resolver) مانند Unbound میتواند گام بعدی برای کاهش وابستگی به DNS عمومی باشد.
Unbound چگونه وابستگی به DNS عمومی را کم میکند؟
Unbound یک حلکننده DNS بازگشتی و متنباز است که میتواند در کنار Pi-hole روی همان سرور، مانند یک رزبریپای (Raspberry Pi)، اجرا شود. در این ترکیب، Pi-hole همچنان درخواستها را فیلتر میکند و Unbound مسئولیت حل دامنههای مجاز را بر عهده میگیرد. Unbound برای یافتن آدرس IP صحیح، به سرورهای ریشه (Root Servers)، سرورهای دامنه سطح بالا (Top-Level Domain Servers) و سرورهای نام معتبر (Authoritative Name Servers) مراجعه میکند.
مزیت اصلی این روش آن است که بخشی از پردازش DNS بهصورت محلی انجام میشود و درخواستها مستقیماً به یک ارائهدهنده DNS عمومی سپرده نمیشوند. در ابتدا ممکن است این ترکیب کمی کندتر به نظر برسد، اما با پر شدن حافظه نهان (Cache)، تجربه جستوجوی وبسایتها بهتر میشود. با این حال، مسیر سلسلهمراتبی DNS همچنان همان مسیری است که Cloudflare یا سایر ارائهدهندگان عمومی طی میکنند؛ تنها تفاوت در انجام محلی بخشی از فرایند است.
حریم خصوصی کامل نیست؛ نقش VPN چیست؟
اجرای Unbound بهتنهایی به معنای امنیت کامل نیست. Unbound معمولاً پرسوجوهای DNS را بهصورت متنی ساده (Plaintext DNS Queries) و بدون رمزنگاری به سرورها ارسال میکند. در این حالت، ارائهدهنده اینترنت یا هر ناظر دیگری میتواند این درخواستها را مشاهده کند. بنابراین، اگر هدف اصلی حفظ حریم خصوصی باشد، باید یک تونل رمزنگاریشده نیز در نظر گرفته شود.
یکی از گزینهها استفاده از WireGuard VPN است. میتوان از رایانه به سرور Pi-hole یک تونل VPN رمزنگاریشده ایجاد کرد تا درخواستها از این مسیر عبور کنند. با این حال، حتی در این حالت نیز باید ارتباط خروجی Unbound با سلسلهمراتب DNS امن شود؛ کاری که پیچیدهتر است و برای کاربرانی مناسب است که اولویت نخست آنها حریم خصوصی است.
- Pi-hole درخواستهای DNS را فیلتر و دامنههای تبلیغاتی و ردیابی را مسدود میکند.
- Unbound حل دامنههای مجاز را بهصورت بازگشتی و محلی انجام میدهد.
- این ترکیب وابستگی به DNS عمومی مانند گوگل و کلادفلر را کاهش میدهد.
- برای حریم خصوصی بیشتر، رمزنگاری درخواستهای DNS و استفاده از VPN ضروری است.
در مجموع، ترکیب Pi-hole و Unbound کنترل بیشتری بر پردازش درخواستهای DNS در شبکه خانگی میدهد و وابستگی به DNS مدیریتشده توسط ISP یا ارائهدهندگان عمومی را کم میکند. اما این راهکار بهتنهایی حریم خصوصی مطلق ایجاد نمیکند و کاربران باید محدودیتهای مربوط به پرسوجوهای متنی ساده و نیاز به رمزنگاری را در نظر بگیرند.