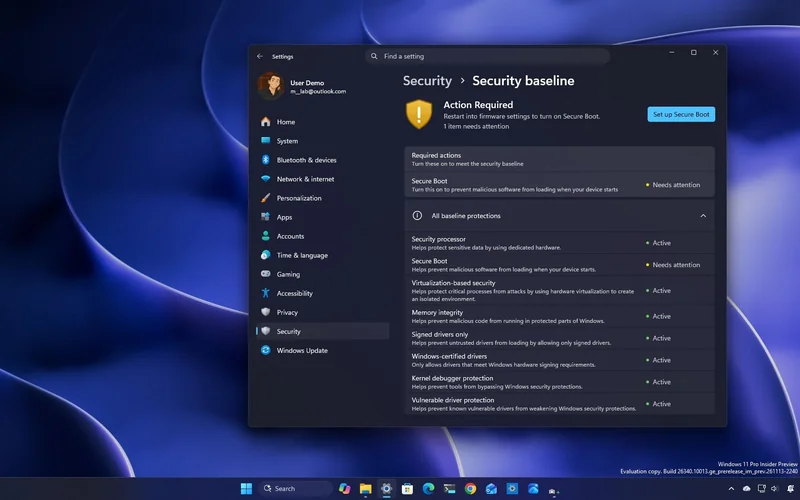
مایکروسافت در حال افزودن قابلیت تازهای به ویندوز ۱۱ است که به کاربران کمک میکند وضعیت محافظتهای امنیتی سیستم را یکجا بررسی کنند. این قابلیت که «Windows baseline protection» نام دارد، رایانه را با یک پیکربندی امنیتی استاندارد مقایسه میکند، محافظتهای فعالنشده را شناسایی میکند و میتواند در فعالسازی آنها نیز کمک کند.
بررسی یکپارچه محافظتهای امنیتی ویندوز ۱۱
ویندوز ۱۱ از پیش فناوریهای امنیتی متعددی مانند Secure Boot، امنیت مبتنی بر مجازیسازی (Virtualization-based security یا VBS)، یکپارچگی حافظه (Memory Integrity) و الزامات سختگیرانهتر برای درایورها را در اختیار دارد. مشکل اینجاست که این محافظتها معمولاً بهصورت جداگانه و در بخشهای مختلف مدیریت میشدند.
قابلیت Windows baseline protection این الزامات را در قالب یک استاندارد امنیتی واحد کنار هم قرار میدهد تا ویندوز ۱۱ بتواند مشخص کند آیا دستگاه همه معیارهای لازم را برآورده میکند یا نه. نخستین نسخه از این الزامات شامل موارد زیر است:
- پردازنده امنیتی (Security processor)
- بوت امن (Secure Boot)
- امنیت مبتنی بر مجازیسازی (Virtualization-based security)
- یکپارچگی حافظه (Memory integrity)
- فقط درایورهای امضاشده (Signed drivers only)
- درایورهای دارای گواهی ویندوز (Windows-certified drivers)
- محافظت از اشکالزدای هسته (Kernel debugger protection)
- محافظت در برابر درایورهای آسیبپذیر (Vulnerable driver protection)
نکته مهم این است که این موارد قابلیتهای تازهای نیستند و سالها در ویندوز وجود داشتهاند. مایکروسافت تنها آنها را زیر یک ارزیابی واحد گرد آورده است تا کاربران، مدیران سیستم و اپلیکیشنها بتوانند وضعیت آنها را بررسی کنند.
فعالسازی آسان و هشدار درباره تنظیمات سختافزاری
تجربه جدید بررسی امنیتی از طریق مسیر Settings > Security > Security baseline در دسترس است و با انتشار بیلد (Build) 26340.10013 در کانال Experimental برای نسخه 26H2 در برنامه Windows Insider آغاز میشود. در این صفحه، سیستمعامل نشان میدهد آیا دستگاه با خط پایه امنیتی نگهداریشده توسط مایکروسافت همخوانی دارد یا نه. اگر همخوانی نداشته باشد، الزامات مفقودشده نمایش داده میشوند.
در دستگاههای خانگی و مدیریتنشده، کاربران میتوانند محافظتهای فعالنشده را با یک اقدام واحد روشن کنند. سپس سیستمعامل تغییرات لازم را اعمال کرده و رایانه را دوباره راهاندازی میکند. برخی الزامات ممکن است به تغییرات فریمور (Firmware) نیاز داشته باشند؛ مانند فعالسازی Secure Boot یا پیکربندی پردازنده امنیتی در تنظیمات UEFI. در چنین مواردی، ویندوز میتواند کاربر را در انجام این مراحل راهنمایی کند.
مایکروسافت تأکید کرده است که شکست در این بررسی با آلودهشدن رایانه به بدافزار یا نفوذ مهاجمان یکی نیست. نتیجه ناموفق تنها به این معناست که یک یا چند محافظت الزامی فعال نیستند و لزوماً نشانه نفوذ یا آلودگی سیستم نیست.
تأثیر بر رایانههای غیرپشتیبانیشده و اپلیکیشنها
این خط پایه امنیتی توانمندیهای امنیتی رایانه را ارزیابی میکند، نه پشتیبانی رسمی سختافزار از ویندوز ۱۱ را. برای نمونه، پردازنده غیرپشتیبانیشده یکی از معیارهای فعلی نیست؛ بنابراین رایانهای با پردازنده قدیمیتر هم در صورت پشتیبانی از همه محافظتهای الزامی میتواند این خط پایه را برآورده کند. با این حال، دستگاههای قدیمیتر ممکن است سختافزار، فریمور یا پشتیبانی درایور لازم برای برخی الزامات مانند Secure Boot یا محافظت پردازنده امنیتی را نداشته باشند. در این حالت، سیستمعامل نتیجه ناموفق را گزارش میکند، اما این موضوع مانع اجرای ویندوز نمیشود و مایکروسافت برنامهای برای مسدودکردن ویندوز ۱۱ روی سختافزار غیرپشتیبانیشده اعلام نکرده است.
با این وجود، این ارزیابی میتواند پیامدهای دیگری داشته باشد. توسعهدهندگان و ارائهدهندگان خدمات میتوانند از گزارش خط پایه استفاده کنند تا پیش از اجازه دسترسی به برخی اپلیکیشنها، قابلیتها یا خدمات، بررسی کنند آیا دستگاه الزامات امنیتی آنها را برآورده میکند یا نه. مایکروسافت برای توسعهدهندگان روشی یکسان فراهم کرده است تا بهجای ارزیابی جداگانه قابلیتهایی مانند Secure Boot، VBS و امضای درایور، وضعیت کلی خط پایه را بررسی کنند. همچنین برای اپلیکیشنهایی که امنیت بیشتری میخواهند، توسعهدهندگان میتوانند توکن تأیید مبتنی بر سختافزار (Hardware-backed attestation token) را روی سرورهای خود اعتبارسنجی کنند.
اگر ارزیابی یک یا چند محافظت مفقود را نشان دهد، توسعهدهنده میتواند هشدار نمایش دهد، عملکرد را محدود کند، وضعیت امنیتی را ثبت کند یا دسترسی را بهطور کامل مسدود کند. سازمانها نیز میتوانند از همین خط پایه برای بررسی و مدیریت امنیت دستگاهها از طریق Microsoft 365 admin center، Microsoft Intune و ابزارهای مدیریتی شخص ثالث پشتیبانیشده استفاده کنند.
صفحه امنیت اختصاصی در تنظیمات ویندوز
مایکروسافت در کنار این تغییرات، بخش تنظیمات (Settings) ویندوز ۱۱ را نیز بازطراحی کرده و یک بخش اختصاصی «Security» به آن افزوده است. این مقصد جدید، تجربههای مهم امنیتی و پیوندهای مرتبط را یکجا گرد میآورد تا کاربران نقطه شروع مستقیمتری برای مدیریت محافظت از دستگاه داشته باشند.
این بخش علاوه بر جایدادن خط پایه امنیتی جدید، دسترسی به محافظت از دستگاه (Device protection)، رمزگذاری دستگاه (Device encryption)، محافظت در برابر ویروس و تهدید (Virus and threat protection) و دیگر تنظیمات مرتبط را نیز در خود جای میدهد. به گفته شرکت، هدف این است که تنظیمات به محل اصلی کنترلهای امنیتی تبدیل شود، نه اینکه گزینههای مرتبط در سطوح مختلف پراکنده بمانند.
همچنین تنظیمات «Defender Firewall» به کنار بخش «Network and internet» منتقل میشود؛ اقدامی منطقی زیرا قوانین فایروال و پیکربندی شبکه ارتباط نزدیکی با هم دارند. با این حال، کنترلها در این بخش محدود است و برای روشن یا خاموش کردن فایروال باید به ابزارهای دیگری مانند Windows Security مراجعه کرد. در بخش «Apps» نیز صفحه «App & browser protection» قرار گرفته که پیشتر از طریق Windows Security هم در دسترس بود و اکنون مسیر مستقیمتری برای محافظت هنگام نصب و استفاده از اپلیکیشنها فراهم میکند.
زمان عرضه
مایکروسافت قابلیت Windows baseline protection و بخش بازطراحیشده Security را بهتدریج و همراه با بیلد پیشنمایش 26340.10013 عرضه میکند. با این حال، همه کسانی که این بیلد را نصب میکنند بلافاصله تغییرات را مشاهده نخواهند کرد، زیرا عرضه بهصورت مرحلهای انجام میشود. فاز نخست خط پایه امنیتی اکنون در دسترس پیشنمایش است و مایکروسافت برنامه دارد آن را در سال ۲۰۲۷ بهصورت عمومی عرضه کند، اما تاریخ انتشار مشخصی اعلام نکرده است.