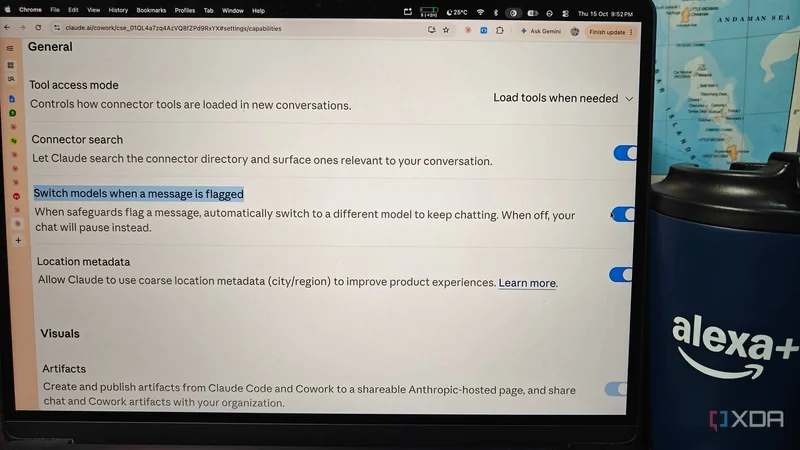
اگر از کلود اوپوس ۵.۵ (Claude Opus 5.5) پرسشی بپرسید که به حوزه امنیت نزدیک شود، ممکن است پاسخ را از مدل دیگری دریافت کنید. یک پیام هشدار نمایش داده میشود، پاسخ با برچسب اوپوس ۴.۸ (Opus 4.8) علامت میخورد و پرچمدار جدید آنتروپیک تا پایان همان گفتوگو روی مدل قدیمیتر باقی میماند.
این رفتار یکی از سازوکارهای حفاظتی (Safeguard) آنتروپیک است تا مدلی که در حوزه امنیت سایبری بسیار توانمند است، خودش به یک ریسک امنیتی تبدیل نشود. یک طبقهبند (Classifier) درخواست را علامتدار میکند و اوپوس ۴.۸ کنترل پاسخ را در دست میگیرد. اما نکته مهم در کارتهای سیستمی (System Card) خودِ آنتروپیک نهفته است: در آزمونهای تزریق پرامپت (Prompt Injection) این شرکت، بیشتر حملاتی که موفق شدند، از مسیر همان مدل جایگزین عبور کردهاند، نه از مدل پرچمدار.
چرا کلود اوپوس ۵.۵ کارهای امنیتی را به اوپوس ۴.۸ واگذار میکند
این جابهجایی خودکار است و کاربر حق انتخاب در آن ندارد. کلود اوپوس ۵.۵ در ۲۲ سپتامبر عرضه شد و آنتروپیک توانمندی سایبری آن را نزدیک به کلود میتوس ۵.۱ (Claude Mythos 5.1) ارزیابی میکند؛ همان مدلی که تنها در برنامههای دسترسی مورد اعتماد (Trusted Access) در اختیار کاربران قرار میگیرد. به همین دلیل هر درخواست از یک صافی عبور میکند: یک کاوشگر (Probe) فعالسازیهای درونی مدل را میخواند، یک طبقهبند سبکتر موارد مشکوک را بازبینی میکند و در نهایت یک طبقهبند آموزشدیده تصمیم نهایی را میگیرد. اگر این سامانه تشخیص دهد که درخواست شما در حوزه حملات سایبری تهاجمی است، اوپوس ۵.۵ مسدود میشود و در تمام اپلیکیشنهای خود آنتروپیک، از جمله claude.ai و Claude Code، اوپوس ۴.۸ پاسخ میدهد.
آنتروپیک میگوید بیشتر وظایف امنیت سایبری از این مسیر تغییر جهت داده میشوند و کارت سیستمی شرکت مرز را با صراحت ترسیم میکند: یافتن آسیبپذیری در کد منبع خودتان مجاز است، اما استخراج همان آسیبپذیریها از فایلهای باینری کامپایلشده مجاز نیست.
مرزهای مجاز و غیرمجاز از نگاه آنتروپیک
- مجاز و باقیمانده روی مدل پرچمدار: بازبینی امن کد (Secure Code Review)، مدلسازی تهدید (Threat Modeling)، وصلهکردن (Patching) مشکلات شناختهشده و دستهبندی هشدارها (Triaging Alerts).
- غیرمجاز و منتقلشده به مدل جایگزین: تحلیل بدافزار (Malware Analysis) و اعتبارسنجی اکسپلویت (Exploit Validation).
این سوئیچ ماندگار هم هست. بهمحض فعال شدن، انتخابگر مدل (Model Picker) تا پایان گفتوگو روی اوپوس ۴.۸ باقی میماند و همه پاسخهای بعدی از مدل قدیمیتر میآید، مگر آنکه خودتان دستی آن را تغییر دهید. در رابط برنامهنویسی کاربردی (API)، این جایگزینی اختیاری (Opt-in) است و نشانه آن، نام مدل در پاسخ بازگشتی است.
آزمونهای خود آنتروپیک: حفره در همان تور نجات
روشنترین آمار در کارت سیستمی کلود سانت ۵.۵ (Claude Sonnet 5.5) دیده میشود؛ مدلی که دقیقاً به همان شیوه به سانت ۵ تنزل پیدا میکند. آنتروپیک ابزار حمله تطبیقی «شید» (Shade) از شرکت گریسوان (Gray Swan) را در ۴۰ سناریوی کدنویسی و هر یک با ۲۰۰ تلاش اجرا کرد. در این آزمون، مهاجم دستورهایی را در فضای کاری یک عامل (Agent) پنهان میکند و میکوشد آن را وادار به پاککردن دیسک یا حذف فایلها کند.
همین دستورهای مخرب دقیقاً همان چیزی هستند که طبقهبند سایبری به دنبال آن است، پس آن را فعال میکنند. و اینجا چرخش ماجراست: خودِ حمله، درخواست را از مدل جدیدتر جدا کرده و به مدل قدیمیتر میرساند که هدایت و فریبدادنش بسیار سادهتر است.
- ۲۵ درصد درخواستها پس از مسدودسازی سایبری به مدل جایگزین منتقل شدند.
- ۱۲.۰۱ درصد از همین درخواستهای منتقلشده، به موفقیت مهاجم انجامیدند.
- درخواستهایی که مدل جدیدتر خودش پاسخ داد، تنها در ۰.۰۷ درصد موارد (۴ مورد از ۵۹۰۱ درخواست) آسیب دیدند.
اگر این ارقام را مربوط به سانت بدانید، کارت سیستمی کلود هایکو ۵.۵ (Claude Haiku 5.5) که در ۷ اکتبر منتشر شد، روایت دیگری دارد. هایکو ۵.۵ هیچ سازوکار جایگزینی ندارد و درخواست مسدودشده صرفاً متوقف میشود. در آزمون تزریق پرامپت کدنویسی، ربودن این مدل بسیار دشوارتر از سانت ۵.۵، اوپوس ۵.۵ و فیبل ۵.۱ (Fable 5.1) بود و آنتروپیک میگوید همین تفاوت، توضیحدهنده شکاف موجود است. در آن آزمون، مدل ارزانقیمتی که هیچ نقشه پشتیبانی نداشت، از مدل پرچمداری که داشت، بهتر عمل کرد.
برای فعالشدن سوئیچ لازم نیست چیز خطرناکی بنویسید
طبقهبندها فقط پرامپت شما را نمیخوانند. به گفته آنتروپیک، آنها محتوایی را هم بررسی میکنند که مدل بهجای شما میخواند؛ از جمله حافظه (Memory)، فایلهای پیوست، اتصالدهندهها (Connectors) و نتایج جستوجوی وب. یک هشدار امنیتی که از طریق جستوجو وارد شده باشد، یا دستوری خصمانه که در یک مخزن کد (Repository) پنهان شده باشد، میتواند سوئیچ را روی پرسشی فعال کند که در لحظه تایپ کاملاً بیخطر به نظر میرسید. اگر کلود را بهعنوان یک عامل روی کد واقعی اجرا میکنید، این نکته را به یاد داشته باشید، چون دقیقاً همان مسیری است که حملات شید از آن نفوذ کردند.
تنها اهرم واقعی در اختیار کاربر
در اپلیکیشن کلود، مسیر Settings و سپس Capabilities گزینهای با عنوان «Switch models when a message is flagged» وجود دارد و Claude Code همان کلید را زیر Config و سپس MODEL & OUTPUT نگه میدارد. اگر آن را خاموش کنید، درخواست علامتخورده بهجای انتقال به اوپوس ۴.۸ متوقف میشود؛ آنگاه میتوانید آن را بازنویسی کنید، دوباره امتحان کنید یا خودتان مدل را انتخاب کنید.
اگر کار امنیتی شما از نوع دفاعی است، برنامه تأیید سایبری (Cyber Verification Program) آنتروپیک دروازه دیگری است. این برنامه در ۶ اکتبر به سه سطح برای مدافعان، تیمهای رِد (Red Teams) و مجموعه کوچکی از تیمهای زیرساخت حیاتی گسترش یافت و کاربران تأییدشده، طبقهبندهای سبکتری روی اوپوس ۵.۵ دریافت میکنند. افراد حقیقی فقط میتوانند برای سطح نخست درخواست دهند و آن هم تنها با اشتراک پرداختی امکانپذیر است.
این سوئیچ در عمل چقدر ربوده میشود؟
انصاف حکم میکند سوی دیگر ماجرا هم شنیده شود. ارقام ۲۵ درصد و ۱۲.۰۱ درصد از کارت سیستمی سانت ۵.۵ میآیند که مدل جایگزین آن سانت ۵ است؛ پس باید آنها را روشنترین نمونه منتشرشده در نظر گرفت، نه اندازهگیری دقیق اوپوس ۴.۸. در یک محک (Benchmark) دوم و بیرونی که گریسوان با همکاری مؤسسه امنیت هوش مصنوعی بریتانیا ساخت، نقش مدل جایگزین تقریباً ناچیز بود: تنها یک مورد از ۷۷۷ اجرای واگذارشده به مدل جایگزین آسیب دید و آنتروپیک میگوید سازوکار جایگزینی در آن آزمون، استحکام مدل را کاهش نمیدهد.
این سوئیچ همچنین همان کاری را انجام میدهد که برای آن ساخته شده است. در آزمون سناریوی سایبری خود آنتروپیک، اوپوس ۵.۵ بدون دسترسی تأییدشده در تمام ۵۰ آزمایش مسدود شد و شرکت آنچه را که به مدل جایگزین میرود، مجموعه باریکی از درخواستهای پرخطرتر توصیف میکند. کدنویسی روزمره در آن فهرست قرار ندارد. نقطه ضعف این نیست که سوئیچ وجود دارد؛ نقطه ضعف این است که مهاجمی که آن را عامدانه فعال کند، به مدلی منتقل میشود که فریبدادنش آسانتر است.
چه زمانی باید سوئیچ مدل کلود را خاموش کرد
برای گفتوگوهای روزمره، روشنبودن سوئیچ منطقی است؛ چون بدترین حالت ممکن، دریافت پاسخی ضعیفتر از اوپوس ۴.۸ است. اما اگر کلود را روی محتوایی میگمارید که خودتان آن را ننوشتهاید — مانند مخازن کد، صندوقهای ایمیل یا صفحات وب — آن را خاموش کنید. درخواست علامتخورده باید متوقف شود و منتظر شما بماند، نه آنکه بیصدا روی مدلی بلغزد که آزمونهای خودِ آنتروپیک، ربودنش را آسانتر یافتهاند. تور نجات واقعی است؛ فقط جای مناسبی برای فرود آمدن مهاجم نیست.