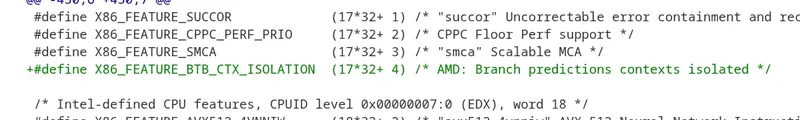
درخواست ادغام (pull request) بخش x86/bugs برای کرنل لینوکس ۷.۴ این هفته پذیرفته شد. مهمترین تغییر این درخواست، تنظیم محافظتهای امنیتی پردازنده (CPU Security Mitigations) برای پردازندههای AMD Zen 6 است.
جایگزینی محافظت پرهزینه SRSO SafeRET
پردازندههای AMD Zen 6 از قابلیت جدید جداسازی BTB CTX برای بافر هدف شاخه (Branch Target Buffer) استفاده میکنند تا این بافر میان زمینههای مختلف مانند کاربر/کرنل (user/kernel) و مهمان/میزبان (guest/host) بهتر جدا شود. بر همین اساس، محافظت SafeRET مرتبط با سرریز پشته بازگشتی حدسی (Speculative Return Stack Overflow یا SRSO) میتواند برای این پردازندهها بهصورت ایمن غیرفعال شود.
درخواست ادغام x86/bugs با بهرهگیری از قابلیت BTB CTX isolation، جایگزینی برای محافظت پرهزینه SRSO SafeRET فراهم میکند. بنابراین کرنل استاندارد لینوکس ۷.۴ رفتار بهینهتری را با استفاده از توانمندیهای جدید پردازنده ارائه میدهد.
جزئیات فنی و اصلاح گزارشدهی Spectre v2
- استفاده از برچسبگذاری هر زمینه (per-context tagging) در BTB پردازندههای AMD Zen 6 و حذف نیاز به محافظت پرهزینه SRSO SafeRET.
- افزودن کد لازم برای شناسایی و مدیریت این قابلیت در کرنل لینوکس.
- اصلاح گزارشدهی محافظت Spectre v2 برای ساختهای RETPOLINE=n.
بر اساس گزارش، ممکن است این وصله در روزهای آینده به شاخههای پایدار (stable series) پیشین کرنل لینوکس نیز بازگردانی (back-port) شود. هنوز نتایج بنچمارک مقایسهای درباره تأثیر این تغییر بر عملکرد سیستمهای مجهز به AMD Zen 6 منتشر نشده است.