خودمیزبانی (Self-Hosting) اپلیکیشنها برای فرار از هزینههای بالا و ردیابی اجباری در ابتدا ساده به نظر میرسد؛ کاربر یک توزیع لینوکس نصب میکند، ابزارهای Docker یا بدون Docker را راه میاندازد و آنها را در شبکه خانگی اجرا و دسترسیپذیر میکند. اما وقتی پای دسترسی از بیرون شبکه به میان میآید، پیچیدگی آغاز میشود. رایجترین راهحل، استفاده از پروکسی معکوس (Reverse Proxy) و افزودن پشتیبانی HTTPS است؛ با این حال Tailscale Serve این مسیر را بسیار سادهتر میکند و نیاز به دستوپنجه نرم کردن با DNS، فوروارد پورت (Port Forwarding) یا خرید دامنه را از میان برمیدارد.
پروکسی معکوس قدرتمند است، اما راهاندازی آن پیچیده است
ابزارهایی مانند Caddy و Nginx در جستوجوهای مربوط به پروکسی معکوس بارها مطرح میشوند. Caddy به این دلیل محبوب است که میتواند گواهیهای HTTPS جدید را مدیریت و در صورت انقضا تولید کند. با این حال، حتی یک راهاندازی ساده پروکسی معکوس نیازمند نصب ابزار، پیکربندی برای صدور گواهی، تنظیم قواعد فوروارد پورت، افزودن دامنه و بهروزرسانی تنظیمات DNS است. اگر ارائهدهنده خدمات اینترنت از CGNAT استفاده کند، ممکن است کار پیچیدهتر هم بشود.
برای کاربر تازهکار، بسیاری از این اصطلاحات فنی مبهم است. شبکه یکی از سختترین بخشهای هر راهاندازی خودمیزبان است و ابزارهای پروکسی معکوس آن را ساده نمیکنند. کاربر باید گواهیهای خودامضا (Self-Signed Certificate) را بشناسد و آنها را بهصورت دستی به هر دستگاهی که برای دسترسی به ابزارها استفاده میکند اضافه کند. پروکسی معکوس برای کسی که فقط چند ابزار را میزبانی میکند و به پشتیبانی HTTPS نیاز دارد، بیش از حد پیچیده و کمبازده به نظر میرسد؛ این روش بیشتر برای میزبانی وبسرور عمومی مناسب است، نه سرویسهای خصوصی و کاربرمحور.
Tailscale دسترسی راه دور را ساده میکند
Tailscale یک شبکه خصوصی (Private Network) ایجاد میکند که همه دستگاههای متصل به آن میتوانند با یکدیگر ارتباط برقرار کنند. هر دستگاه یک آدرس IP یکتا در Tailscale دریافت میکند و به این ترتیب دسترسی به ابزارهای میزبانیشده روی آن آسان میشود. قابلیت MagicDNS نیز نام دستگاهها را به آدرس IP متناظر در Tailscale تبدیل میکند و در صورت تمایل میتوان از نامهای کوتاهتر و سادهتر برای دستگاهها استفاده کرد.
کاربر میتواند Tailscale را با یک دستور ساده روی هر سرور خانگی نصب کند و همین کار را روی دسکتاپ و گوشی هم انجام دهد، چون قرار است در خارج از خانه به سرویسهای میزبانیشده متصل شود. پس از ثبت سریع همه دستگاهها در شبکه، دسترسی به هر سرور خانگی از رایانه یا گوشی و در حین اتصال به شبکه Tailscale ممکن است. برای فعالسازی دسترسی راه دور به سرور خانگی، سه مرحله کافی است و نیازی به فوروارد پورت، پیکربندی DNS عمومی یا گواهی امنیتی (Security Certificate) نیست.
افزودن HTTPS با Tailscale Serve در یک دستور
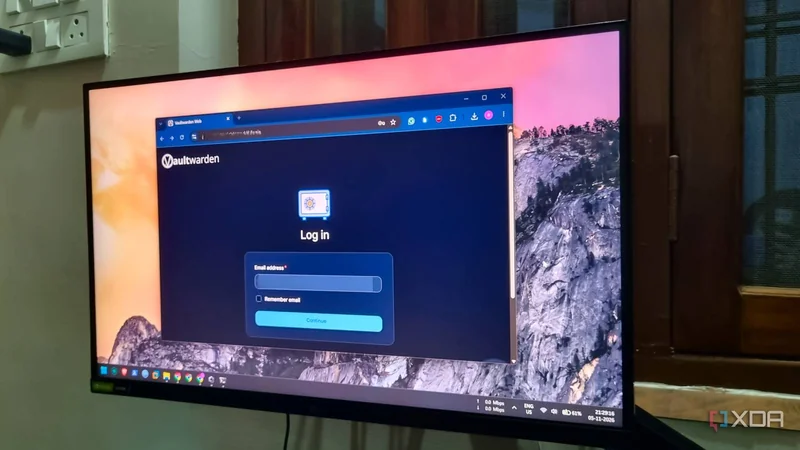
نویسنده مقاله میگوید اگر با خطای مشخصی در Vaultwarden روبهرو نمیشد، سراغ Tailscale Serve نمیرفت. او یک سال از Raspberry Pi Zero 2 W بهعنوان سرور Vaultwarden استفاده کرده بود و سپس برای مدیریت و عیبیابی بهتر آن را به Docker منتقل کرد. کانتینر (Container) بدون مشکل ساخته شد، اما رابط وب اجازه ساخت حساب نمیداد و خطای اتصال ناامن را نشان میداد. پیش از آن هم Vaultwarden از طریق Tailscale بهصورت راه دور در دسترس بود، اما اپلیکیشن موبایل با URL مبتنی بر HTTP کار نمیکرد؛ بنابراین کاربر مجبور بود رابط وب را روی گوشی باز کند، گذرواژهها را کپی کند و سپس وارد اپلیکیشن یا وبسایت شود. به این ترتیب قابلیت پرکردن خودکار (Autofill) در دسترس نبود، چون Vaultwarden از HTTPS پشتیبانی نمیکرد.
برای افزودن پشتیبانی HTTPS به هر ابزار خودمیزبان، تنها یک دستور لازم است. پیش از اجرای آن باید در پنل مدیریت Tailscale (Admin Panel) گزینه پشتیبانی HTTPS را فعال کرد؛ همان گزینهای که کارهای پسزمینه مربوط به دریافت و بهروزرسانی گواهیها را انجام میدهد. سپس میتوان دستور زیر را اجرا کرد:
tailscale serve --bg --https 443 http://localhost:8080
در این مثال از شماره پورت 8080 استفاده شده است، چون این پورت به کانتینر Docker اختصاص دارد. اگر سرور دیگری دارید، میتوانید با اجرای دستور docker ps یا ss -tulpn شماره پورت را بررسی کنید. اجرای دستور، یک URL امن تولید میکند که میتوان از آن برای اتصال به ابزار موردنظر، در اینجا Vaultwarden، استفاده کرد. میتوان این نشانی دائمی و مجهز به HTTPS را نشانک (Bookmark) کرد و در خارج از شبکه خانگی به سرور متصل شد.
چرا Tailscale Serve برای سرویسهای خصوصی مناسبتر است
این مثال تفاوت میان راهاندازی Tailscale Serve و پروکسی معکوس را نشان میدهد. Tailscale Serve تمام پیچیدگی را از دید کاربر پنهان میکند و به همین دلیل برای تازهکارها پیشنهاد میشود. اگر چند ابزار یا کانتینر دارید و میخواهید برای همه آنها پشتیبانی HTTPS اضافه کنید، دستور اصلی کمی تغییر میکند.
- Tailscale با یک حساب رایگان امکان اتصال چندین سرور خانگی را فراهم میکند.
- در حساب رایگان محدودیتی برای تعداد دستگاهها وجود ندارد.
- قابلیتهای ضروری مانند MagicDNS و پشتیبانی HTTPS پشت دیوار پرداخت (Paywall) پنهان نشدهاند.
- برای استفاده از این روش نیازی به خرید نام دامنه نیست.
به گفته نویسنده، افتادن در دام پروکسی معکوس برای سرویسهای خصوصی، کاری را که میتوان در چند دقیقه انجام داد بیدلیل پیچیده میکند. مزیت اصلی Tailscale سادگی آن است؛ بهویژه برای کاربرانی که فقط میخواهند چند ابزار خانگی را با دسترسی امن و HTTPS از بیرون شبکه در دسترس داشته باشند.